
Mengapa Aturan Tidak Bisa Mendeteksi Insider Threat?
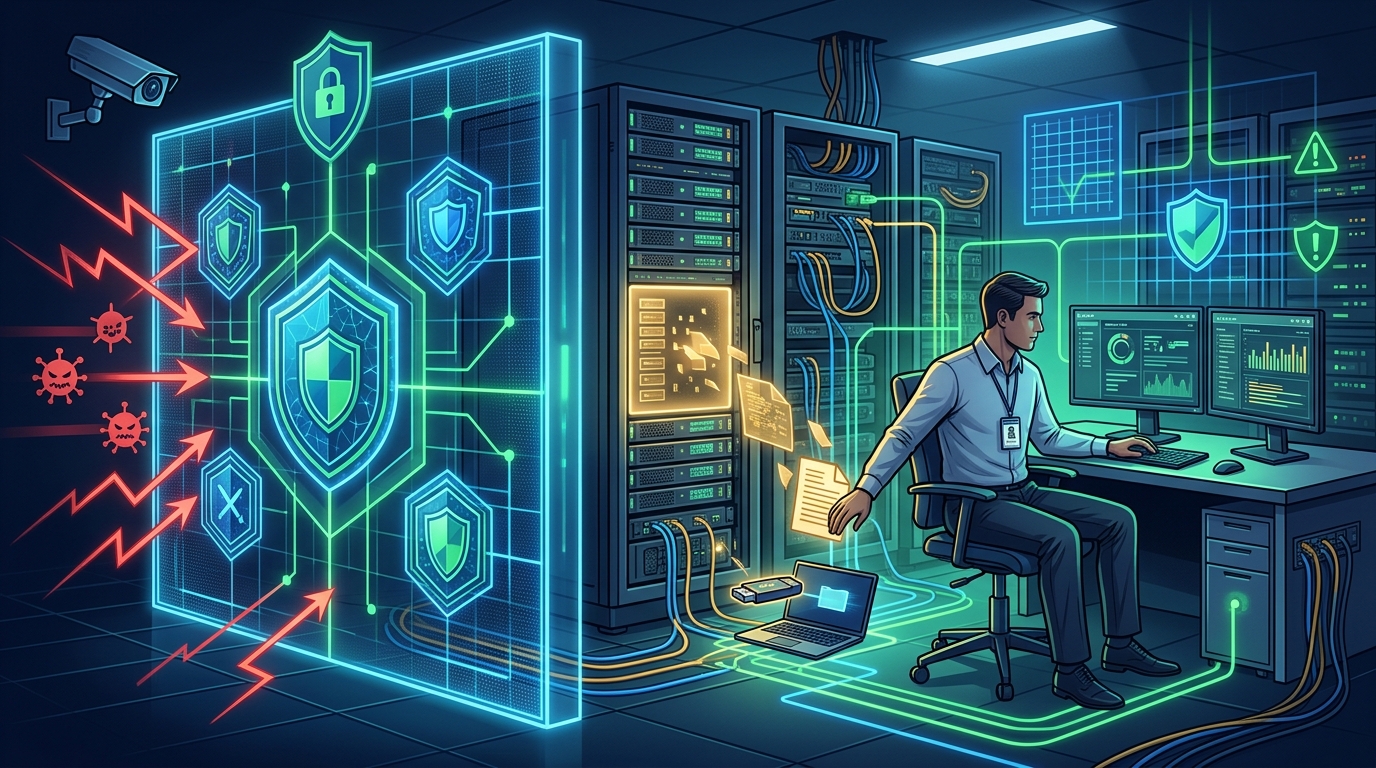
Dalam dunia keamanan siber, banyak organisasi masih sangat bergantung pada sistem deteksi berbasis aturan untuk menjaga infrastruktur mereka. Namun, sistem ini sering kali gagal ketika harus menghadapi ancaman dari dalam atau Insider Threat. Masalah utamanya adalah aturan cenderung mengevaluasi peristiwa secara diskrit, bukan melihat perkembangan perilaku pengguna secara utuh.
Risiko internal biasanya muncul melalui serangkaian tindakan yang sah. Tindakan-tindakan ini terakumulasi, berubah, dan saling terhubung seiring waktu. Model deteksi yang hanya menilai peristiwa secara terpisah akan melewatkan ancaman yang bergerak lambat, meskipun setiap tindakan individu terlihat jelas di sistem.
Masalah sesungguhnya bukan terletak pada visibilitas data, melainkan bagaimana aktivitas tersebut diinterpretasikan oleh sistem keamanan. Artikel ini akan membahas mengapa pendekatan tradisional tidak lagi cukup.
Keterbatasan Deteksi Berbasis Aturan
Deteksi berbasis aturan dirancang untuk mengidentifikasi kondisi yang sudah diketahui sebelumnya. Setiap aturan mengevaluasi peristiwa spesifik atau kombinasi terbatas dari peristiwa dalam lingkup yang ketat. Sayangnya, Insider Threat tidak bekerja dengan model yang kaku seperti itu.
Risiko berkembang melalui rangkaian tindakan yang sebenarnya diizinkan. Tidak ada langkah tunggal yang melanggar kebijakan perusahaan. Ancaman justru terletak pada bagaimana tindakan tersebut saling terhubung. Karena aturan mengandalkan kondisi tetap, mereka kesulitan mengidentifikasi risiko yang hanya terlihat melalui hubungan antar tindakan.
Bagaimana Tindakan Sah Membentuk Rangkaian Risiko
Penyalahgunaan akses oleh orang dalam sering kali dimulai dengan serangkaian tindakan kecil yang terotorisasi. Akses mungkin diperluas secara bertahap. Pola penggunaan berubah dalam langkah-langkah kecil. Setiap tindakan tampak selaras dengan peran dan alur kerja yang disetujui.
Sebagai contoh, seorang pengguna mungkin mengunduh volume file standar pada satu hari. Kemudian, mereka mengakses repositori sensitif untuk pertama kalinya, dan mentransfer data ke tujuan baru setelahnya. Setiap tindakan tampak dapat diterima secara terpisah. Namun, jika digabungkan, mereka membentuk urutan risiko yang berbahaya.
Sistem aturan gagal menghubungkan langkah-langkah ini menjadi satu urutan logis. Akibatnya, logika deteksi menganggap perkembangan ini sebagai aktivitas rutin. Hal ini memberikan celah bagi pelaku untuk bergerak tanpa terdeteksi.
Sinyal yang Gagal Ditangkap oleh Aturan Tradisional
Aturan memang efektif untuk mengidentifikasi pelanggaran nyata. Namun, aturan kurang efektif dalam mengidentifikasi akumulasi risiko. Ketika risiko berkembang melalui perubahan tambahan yang lambat, sinyal-sinyal tersebut tersebar di berbagai jenis aktivitas.
Tidak ada satu peristiwa pun yang memenuhi kondisi pelanggaran aturan. Akibatnya, sistem deteksi menganggap sinyal ini sebagai aktivitas yang terisolasi. Risiko pun terus meningkat tanpa pernah memicu peringatan (alert) kepada tim keamanan.
Perbandingan Model Deteksi Ancaman
Tidak semua pendekatan deteksi gagal dengan cara yang sama. Perbedaannya terletak pada apa yang dievaluasi oleh logika deteksi tersebut. Berikut adalah analisis perbandingannya:
- Deteksi Berbasis Aturan: Menggunakan kondisi standar untuk peristiwa tunggal. Sangat baik untuk deteksi tanda tangan ancaman yang sudah dikenal, tetapi gagal menangkap akumulasi risiko.
- Deteksi Berbasis Statistik dan Ambang Batas: Mencoba mengukur volume aktivitas. Namun, model ini sering tidak memiliki konteks perilaku terkait identitas dan peran pengguna.
- Deteksi Berbasis Perilaku (Sequence-Aware): Mengevaluasi hubungan antar tindakan, bukan hanya tindakannya saja. Model ini bertanya apakah progres aktivitas tersebut mewakili risiko yang muncul.
Pentingnya Pendekatan Sequence-Aware
Deteksi yang menyadari urutan (sequence-aware) membangun basis data perilaku. Sistem ini menghubungkan aktivitas ke dalam garis waktu dan mengevaluasi perilaku relatif terhadap pola yang diharapkan. Dengan cara ini, risiko dapat diidentifikasi saat aktivitas masih dianggap sah, bukan setelah pelanggaran terjadi.
Nilai tambah dari pendekatan ini bukan hanya deteksi yang lebih cepat. Tim analis mendapatkan konteks investigasi yang lebih baik. Mereka dapat melihat bagaimana risiko berkembang, tindakan mana yang signifikan, dan mengapa urutan aktivitas tersebut memerlukan perhatian khusus.
Apa yang Harus Dicari dalam Kemampuan Deteksi?
Tim keamanan harus beralih dari sekadar bertanya “Apakah kita memiliki aturan?” menjadi “Apakah logika deteksi kita memahami perilaku sebagai urutan?” Kemampuan kritis yang harus dimiliki meliputi:
- Konteks perilaku persisten yang mencakup waktu mingguan atau bulanan.
- Akumulasi risiko lintas identitas dan tipe aktivitas.
- Pemodelan urutan yang menjaga ketergantungan antar tindakan.
- Prioritas dinamis saat risiko meningkat, meskipun tanpa pelanggaran kebijakan.
Dengan mengombinasikan deteksi berbasis aturan dan analitik perilaku, organisasi dapat mengelompokkan dan mencetak skor risiko dengan lebih akurat. Ini adalah cara paling efektif untuk menjaga keamanan di era modern.
Kesimpulan
Risiko orang dalam didorong oleh urutan perilaku yang saling terkait. Model deteksi yang mengandalkan kondisi statis tidak dapat mengidentifikasi penyalahgunaan secara andal. Keterbatasan ini bersifat struktural. Oleh karena itu, perusahaan harus mulai mengevaluasi ulang alat keamanan mereka agar tidak hanya reaktif, tetapi juga antisipatif.
Logrhythm Indonesia merupakan bagian dari PT. iLogo Infralogy Indonesia, yang bertindak sebagai partner resmi Logrhythm. Selain itu, kami juga berperan sebagai penyedia layanan (vendor) sekaligus distributor berbagai produk Infrastruktur IT dan Cybersecurity terbaik di Indonesia.
